

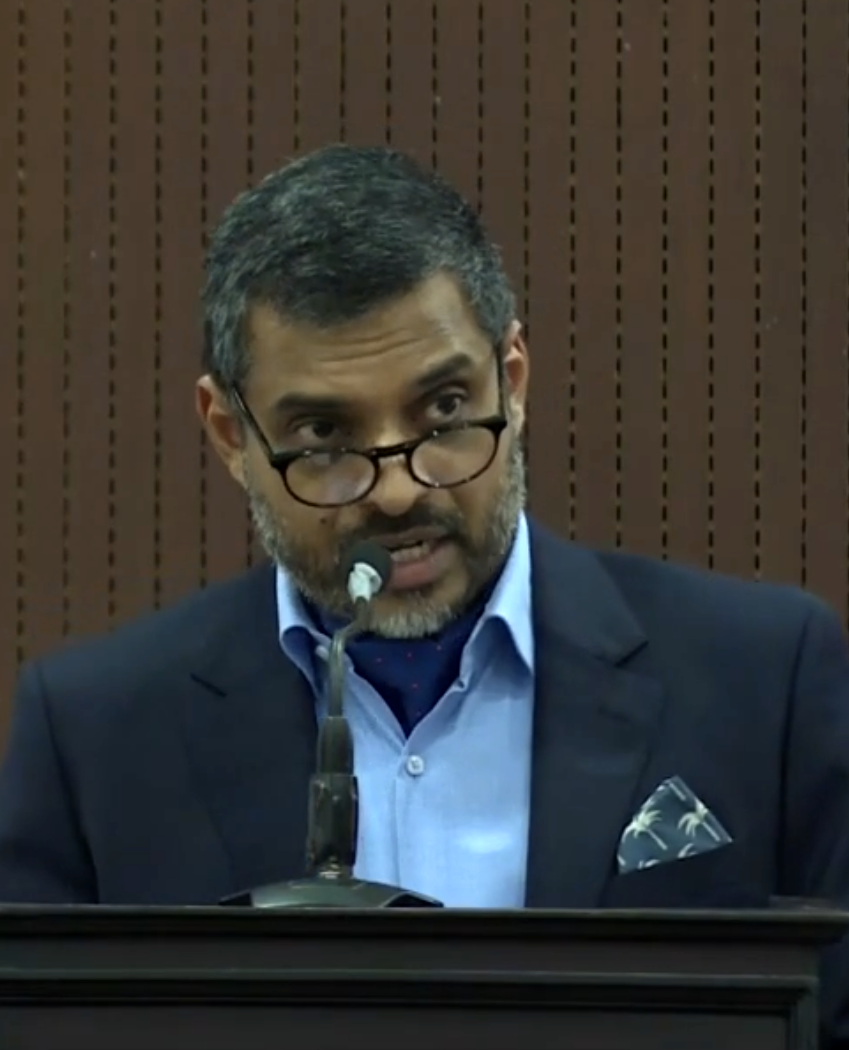
(2026 සැප්තැම්බර් 17 වන දින බණ්ඩාරනායක අනුස්මරණ ජාත්යන්තර සම්මන්ත්රණ ශාලාවේදී (BMICH) පැවැති, FATF හි ශ්රී ලංකාව පිළිබඳ ඇගයීමට අදාළ සිවිල් සමාජ සංවිධාන (CSO) shadow report එළිදැක්වීමේ උත්සවයේදී ආචාර්ය සංජන හත්තොටුව විසින් ඉදිරිපත් කරන ලද දේශනය ඇසුරෙනි)
පැනොප්ටිකෝන් සහ ශ්රී ලංකාවේ වර්තමාන තත්ත්වය
18 වන සියවසේදී ඉංග්රීසි දාර්ශනික ජෙරමි බෙන්තම් ‘පැනොප්ටිකෝන්’ (Panopticon) නම් බන්ධනාගාර සැලසුම ඉදිරිපත් කළේ, එය අඳුරු වධකාගාරවලට වඩා හිතකර ‘මානුෂීය ප්රතිසංස්කරණයක්’ ලෙස හඳුන්වමිනි. බන්ධනාගාරයක මැද සකස් කරන ලද කුළුණක සිටින ආරක්ෂකයාට සෑම සිරකරුවෙකුම පෙනෙන නමුත්, තමන්ව නිරීක්ෂණය කරන්නේද යන්න සිරකරුවන්ට දැකගත නොහැකි මෙම ව්යුහය හරහා ‘නිරීක්ෂණය’ යන්න පුනරුත්ථාපනයේ එක් මාවතක් ලෙස ඔහු දුටුවේය.
එහෙත්, ප්රංශ දාර්ශනික මිෂෙල් ෆූකෝ මෙහි ඇති බියකරු පැත්ත අනාවරණය කරමින් පෙන්වා දුන්නේ, බලය යන්න ප්රසිද්ධියේ දඬුවම් පැමිණවීමේ සිට ‘නිශ්ශබ්ද විනයානුකූල පාලනයක්’ දක්වා පරිවර්තනය වී ඇති බවත්, නිරන්තර නිරීක්ෂණය හමුවේ මිනිසුන් තමන්වම මෙන්ම අන් අයවද පාලනය කර ගැනීමට (Self-police) ඉගෙන ගන්නා බවත්ය.
අද ශ්රී ලංකාව මුහුණ දී සිටින්නේ භෞතික බන්ධනාගාර සහ ඩිජිටල් පැනොප්ටිකෝන් යන දෙකම එකතු කරන ලද අර්බුදයකටයි. වර්තමානයේ ගොඩනැගෙමින් පවතින්නේ භෞතික බන්ධනාගාරයකට වඩා එහා ගිය විසිරුණු, මතුපිටින් චමත්කාරජනක නොවන, වඩාත් කල්පවතින, අතිශය දරුණු සහ ප්රචණ්ඩකාරී විය හැකි ‘ඩිජිටල් පැනොප්ටිකෝනයකි’. මෙය හුදු තාක්ෂණික දියුණුවක් නොව, පුරවැසියාගේ සියලු ක්රියාකාරකම් දවසේ පැය 24 පුරාම (24/7) නිරීක්ෂණය කළ හැකි මර්දනකාරී රාජ්ය යන්ත්රණයකි.
මෙහිදී නිරීක්ෂණයට ලක්වන ප්රධාන දත්ත ක්ෂේත්ර:
• වාසස්ථාන, පදිංචිය සහ සංචාරය කරන/භාවිත කරන මාර්ග.
• මූල්ය මූලාශ්ර සහ එදිනෙදා පුරුදු.
• ප්රකාශයට පත් කරන/ලියන දේ සහ භාවිත කරන සන්නිවේදන යෙදුම් (Apps).
• ඇසුරු කරන්නන් සහ සමීප සබඳතා (Online සහ Offline).
මෘදු ප්රතිසංස්කරණවාදයේ වෙස් මුහුණ සහ නීතිමය ව්යුහය
මෙම ඩිජිටල් යටිතල පහසුකම් ගොඩනගන තාක්ෂණවේදීන් සහ නිලධාරීන් තමන්ව ප්රතිසංස්කරණවාදීන් ලෙස හඳුන්වා ගනිමින් (ඔවුන්ගෙන් සමහරෙකු අවංක විය හැක) එයින් රාජ්ය සේවා කාර්යක්ෂම වන බව පැවසුවද, ප්රායෝගිකව සිදුවනනේ පුරවැසියාගේ පෞද්ගලිකත්වය සම්පූර්ණයෙන්ම රාජ්ය පාලනයට නතු කිරීමයි. 2023 වසරේ සිට හඳුන්වා දී ඇති හෝ යෝජිත නීති මාලාව මගින් පුරවැසියන් සහ සංවිධාන කියන, ලියන, අරමුදල් රැස්කරන සහ සංවිධානය වන ආකාරය සීමා කෙරේ.
ප්රධාන නීති පද්ධති සහ ඒවායේ අවදානම්:
• මාර්ගගත ක්රමවල සුරක්ෂිතභාවය පිළිබඳ පනත (Online Safety Act – OSA): ඔන්ලයින් අවකාශයේ ආරක්ෂාව තහවුරු කිරීම ප්රකාශිත අරමුණ වුවද, අදහස් ප්රකාශ කිරීම සහ අනන්යතාවය පාලනය කිරීම මෙයින් සිදු කෙරේ. මෙය අහෝසි කර හෝ සංශෝධනය කර නොමැත.
• දූෂණ විරෝධී පනත (Anti-Corruption Act) සහ අපරාධයකින් උත්පාදිත දේ පිළිබද පනත(Proceeds of Crime Act): දූෂණය වැළැක්වීම සහ සොරකම් කරන ලද වත්කම් අයකර ගැනීම අරමුණ ලෙස දැක්වුවද, ‘ex parte’ ක්රියාවලියක් හරහා (එනම් අදාළ පුද්ගලයාට නොදන්වා සහ ඔවුන්ට කරුණු දැක්වීමට අවස්ථාවක් නොදී) රහසිගතව ඔවුන්ගේ මූල්ය, සපයන්නන්ගේ සහ උපාංග වාර්තා වෙත ප්රවේශ වීමට ඉඩ සැලසේ.
• රාජ්ය නොවන සංවිධාන (NGO) ලියාපදිංචි කිරීමේ සහ අධීක්ෂණය කිරීමේ කෙටුම්පත: විපක්ෂයේ සිටියදී මෙවැනි නීති හෙළා දුටු වත්මන් රජය විසින් ඉදිරියට ගෙන යන පනතකි. මෙමගින් සංවිධානවල ව්යුහය සිතියම්ගත කිරීම සහ පාලනය කිරීම යෝජනා කරයි.
• ත්රස්තවාදයෙන් රාජ්යය ආරක්ෂා කිරීමේ කෙටුම්පත (PSTA): ජාතික ආරක්ෂාව නාමයෙන් ඉදිරිපත් කර ඇති අතර, පවතින ත්රස්තවාදය වැළැක්වීමේ පනතට (PTA) වඩා දරුණු විය හැකි අවදානමක් පවතී.
• සයිබර් ආරක්ෂණ පනත් කෙටුම්පත (2023): සයිබර් තර්ජනවලින් ආරක්ෂා වීම අරමුණ වුවද, තාක්ෂණික දත්ත වෙත ප්රවේශ වීමේ මාර්ග සකසයි.
නීති පද්ධතීන් හි අන්තර්-සම්බන්ධතාවය සහ ඩිජිටල් යටිතල පහසුකම්
මෙම එක් එක් නීතිය වෙන වෙනම ගත් කල සාධාරණ, හදිසි හෝ ආරක්ෂිත ලෙස පෙනී යා හැක. එහෙත් මෙහි ඇති භයානකම තත්ත්වය වන්නේ ඒවායේ ‘අන්තර්-සම්බන්ධිත සැලසුම’ (Interaction Design) මගින් නිර්මාණය වන පාලනයකින් තොර විධායක බලයයි (විශේෂයෙන්ම විධායක ජනාධිපති ධුරය අහෝසි කරන බවට වූ පොරොන්දුව ඉටු කිරීමට රජය දක්වන මන්දගාමීත්වය හමුවේ).
අනාගතයේදී NGO එකක් නිහඬ කිරීමට තනි, පූර්ණ ආඥාදායක නීතියක් අවශ්ය නොවේ.
• NGO කෙටුම්පත මගින් සංවිධානයේ ව්යුහය පිළිබඳ ‘සිතියම’ ලබා දෙයි.
• සබැඳි ආරක්ෂණ පනත (OSA) මගින් අදහස් ප්රකාශ කිරීම සහ අනන්යතාවය පාලනය කරයි.
• දූෂණ විරෝධී සහ අපරාධයකින් උත්පාදිත දේ පිළිබද පනත මගින් ‘ex parte’ ක්රියාවලිය හරහා මුදල්, සන්නිවේදනය සහ උපාංග වෙත ප්රවේශය ලබා දෙයි. (‘ex parte’ ක්රියාවලිය යනු අදාළ පුද්ගලයා හෝ පාර්ශ්වය දැනුවත් කිරීමකින් තොරව සහ ඔවුන්ගේ පාර්ශ්වයට ඇහුම්කන් දීමකින් තොරව (without you knowing, or being heard) සිදු කරනු ලබන නීතිමය ක්රියාමාර්ගයි)
• සයිබර් ආරක්ෂණ කෙටුම්පත මගින් තාක්ෂණික ප්රවේශ මාර්ගය සාදයි.
ඩිජිටල්කරණය යනු මේ සියල්ල එකට යා කරන ‘සම්බන්ධක පටකය’ (Connective tissue) වේ. මෙම නීති එකිනෙක වෙන වෙනම අධ්යයනය කිරීම රජයේ උපායමාර්ගික උපක්රමයට හසුවීමකි. එම නීතිමය රාමු සැකසෙමින් පවතින අතරතුර, සිවිල් සමාජයේ අවධානය වරින් වර දැඩි ලෙස කතාබහට ලක්වන පනත් කෙටුම්පත වෙත මාරු වේ. එක්ව ගත් කල, මෙම නීති සහ කෙටුම්පත් මගින් අයිතිවාසිකම්වලට එල්ල කරන තර්ජනය ඒවා තනි තනිව ගෙන බලනවාට වඩා බෙහෙවින් බරපතල ය.
ඊට යටින් ක්රියාත්මක වන ඩිජිටල් යටිතල පහසුකම්:
• අද්විතීය ඩිජිටල් අනන්යතාවය (Unique Digital ID) සහ මධ්යම ජනගහන ලේඛනය.
• ජාතික දත්ත හුවමාරුව (National Data Exchange) සහ උපායමාර්ගික රාජ්ය ක්ලවුඩ් (Government Cloud / Sovereign Cloud Strategy) පද්ධතිය.
• ඩිජිටල් ගෙවීම් සහ රාජ්ය සේවා සඳහා වන තනි යෙදුම (Single application for public services).
• ජාතික AI උපාය මාර්ගය.
මෙම පද්ධතිවල සැලසුම් සහ උපාය මාර්ග තුළ මානව හිමිකම් පිළිබඳව අවධානය යොමු වී ඇත්තේ ඉතා අඩුවෙන් හෝ නැති තරම්ය.
කෘත්රිම බුද්ධිය (AI), වර්ගවාදය සහ සුළුතර ප්රජාවන්ට සිදුවන අවදානම
ශ්රී ලංකාවේ ව්යුහාත්මක වර්ගවාදයෙන් පෝෂණය වූ ආයතන හමුවේ ඩිජිටල්කරණය සහ AI භාවිතය අතිශය විනාශකාරී වේ. 2026 අගෝස්තු මාසයේදී, අහඹු පුද්ගලයෙකු කළ පැමිණිල්ලක් මත, ෆෙඩරල්වාදය, බලය බෙදීම සහ ඉඩම් පිළිබඳ කළ ප්රකාශයක් සම්බන්ධයෙන් පාර්ලිමේන්තු මන්ත්රී ෂානකියන් රාසමානික්කම් මහතාගෙන් පොලිසිය පැය හතරක් ප්රශ්න කළේය. අම්බිකා සත්කුනනාදන් මතු කළ පරිදි, පොලිසිය මෙම පැමිණිල්ල භාරගෙන කැඳවීම් නිකුත් කළේ කුමන නීතියක් යටතේද යන්න ප්රශ්නගත වන අතර, පවතින වාරණවාදී සහ වර්ගවාදී ව්යුහය ඩිජිටල් අවකාශය වෙත ව්යාප්ත වන ආකාරය මෙයින් පැහැදිලි වේ.
අනාගතයේදී රාජ්ය පාලිත AI පද්ධති විශාල දත්ත ගබඩා භාවිතා කරමින් සිංහල, දෙමළ සහ ඉංග්රීසි භාෂා හරහා සිදුවන අදහස් ප්රකාශ කිරීම් ස්වයංක්රීයව පිටපත් කිරීම (Transcription), පරිවර්තනය (Translation) සහ වර්ගීකරණය (Classification) කරනු ඇත. එමගින් සංවිධාන ‘අවදානම්’ ලෙසත්, පුද්ගලයන් ‘සැකකටයුතු’ ලෙසත් වර්ගීකරණය කර, ඕනෑම රාජ්ය ආයතනයකට සදාකාලිකව පරිශීලනය කළ හැකි දත්ත බවට පත් කරයි. AI මගින් ‘සැකය’ සැකසීම ලාභදායී මෙන්ම මහා පරිමාණයෙන් (Scale) කිරීමටත්, රාජ්ය නොවන සංවිධානවලට එරෙහිව කෘත්රිම පැමිණිලි (Synthetic complaints) නිර්මාණය කිරීමටත්, ප්රචාරණයන් මුදාහැරීමටත් හැකියාව ලැබේ.
මෙම තර්ජනයට දෙමළ සහ මුස්ලිම් ජනතාව, අතුරුදහන් වූවන්ගේ පවුල්, මාධ්යවේදීන්, පර්යේෂකයින්, විපතට පත් වූවන්ගේ තොරතුරු දරන කාන්තාවන් සහ කොළඹින් පිට දෙමළ භාෂාවෙන් ක්රියාත්මක වන සංවිධාන සම මට්ටමකින් මුහුණ නොදෙයි.
ඓතිහාසික පාඩම (1983 ජූලි සහ වර්තමාන ඩිජිටල්කරණය): 1983 ජූලියේදී මැරයන් කොළඹ පුරා දෙමළ මිනිසුන්ට අයත් නිවාස, කඩසාප්පු සහ කර්මාන්තශාලා ඉලක්ක කර ප්රහාර එල්ල කිරීමට පාලකයින්, හමුදාව සහ පොලිසියේ සහයෙන් භාවිතා කළේ ඡන්ද හිමි නාමලේඛන (කඩදාසි ලේඛන) ය. වෙනත් අරමුණකට සකස් කළ කඩදාසි ලේඛනයක් දින කිහිපයකදී මිනිසුන් දඩයම් කරන මෙවලමක් බවට පත් විය. එදා කඩදාසි වාර්තා භාවිතයේදී යම් ශ්රමයක් සහ කාලයක් (Friction / ඝර්ෂණය) වැය විය. නමුත් අද මධ්යගත ඩිජිටල් දත්ත ගබඩා මගින් එම ‘ඝර්ෂණය’ සම්පූර්ණයෙන්ම ඉවත් කර ඇති අතර, ශ්රී ලංකාවේ ඕනෑම තැනක සිට මිලි තත්පර ගණනකදී ඉලක්ක කිරීමේ හැකියාව රජයට ලැබේ.
ජාත්යන්තර හා බහුපාර්ශ්වීය ආයතනවල වගකීම සහ නිහඬතාවය
මෙම අනතුරු හමුවේ ජාත්යන්තර සහ බහුපාර්ශ්වීය ආයතන දක්වන නිහඬතාවය දැඩි ලෙස විවේචනයට ලක්වේ:
• එක්සත් ජාතීන්ගේ සංවිධානය (UN / UNDP): සංවිධානවල නායකයින්ගේ කතාවලින් මානව හිමිකම් ගැන පැවසුවද, තාක්ෂණ අමාත්යාංශය විසින් UNDP සහය ඇතිව 2024 අප්රේල් 19 වන දින නිකුත් කළ AI ධවල පත්රිකාවට අදහස් දැක්වීමට ලබා දුන්නේ වැඩකරන දින 5ක (අප්රේල් 26 දක්වා) කෙටි කාලයක් පමණි. එයද ඉංග්රීසි භාෂාවෙන් පමණක් වීම ‘ප්රදර්ශනාත්මක උපදේශනයක’ (Performative consultation) අන්තයයි. එම කෙටුම්පතේ AI මගින් සිදුවන නිරීක්ෂණ, මර්දනය, ඇල්ගොරිතමීය පාක්ෂිකභාවය (Algorithmic bias) හෝ වගවීම් පිළිබඳ කිසිවක් සඳහන් නොවූ අතර, කිසිදු NGO හෝ CSO ආයතනයක් ඊට විවේචනයක් ඉදිරිපත් කළේ නැත. පසුව නිකුත් වූ ලේඛනවල ‘මානව හිමිකම්’ සහ ‘වගකීම්සහගත AI’ වැනි වචන ඇතුළත් කළද, හුදු වචන මගින් මර්දනය වැළැක්විය නොහැක.
• ලෝක බැංකුව (World Bank): ජාතික ජෛවමිතිය (Biometric ID) සහ දත්ත හුවමාරු පද්ධති ගොඩනැගීමේ ඩොලර් මිලියන 50ක ‘ඩිජිටල් පරිවර්තන ව්යාපෘතියේ’ සමාජීය හා පාරිසරික අවදානම ‘අඩු’ (Low Risk) ලෙස වර්ගීකරණය කිරීම අදහා ගැනීමට පවා නොහැකි මට්ටමේ තක්සේරුවකි. දශක ගණනාවක ලේවැකි ඉතිහාසයක් සහ ප්රජාතන්ත්රවාදය පිළිබඳ අර්බුදයක් ඇති රටක, ලෝක බැංකුවේ ව්යාපෘති තොරතුරු ලේඛනය (PID) තුළ මානව හිමිකම් ගැන කිසිදු සඳහනක් නැත.
මෙම ආයතන අනුගමනය කරන්නේ “සැලසුම් සහගත වගකීම් විරහිතභාවය”(Deniability by design) නම් ප්රතිපත්තියයි. අරමුදල් සහ තාක්ෂණය ලබා දී, අයිතිවාසිකම් උල්ලංඝනය වන විට “රජය ක්රියාකරන ආකාරය අපට පාලනය කළ නොහැක” යැයි පැවසීමට ඔවුහු උත්සාහ කරති. ගංගාවක පහළ වෙසෙන ජනයා ගැන නොසොයා වේල්ලකට අරමුදල් නොදෙන ආයතනයක්, පාලනය වන ආකාරය නොසොයා දත්ත හුවමාරු පද්ධතිවලට අරමුදල් නොදිය යුතුය.
ඉතිහාසයේ විනිශ්චය
ශ්රී ලංකාව තුළ ගොඩනැගෙමින් පවතින මෙම ඩිජිටල් පැනොප්ටිකෝනය කිසිසේත්ම අදෘශ්යමාන එකක් නොවේ. අයවැය ලේඛන, ගැසට් පත්ර, පනත් කෙටුම්පත්, නිල ප්රකාශන, ජනාධිපති සහ අමාත්ය ප්රකාශ මෙන්ම ප්රසම්පාදන නිවේදන හරහා මෙම අවදානම පැහැදිලිව පෙනෙන්නට තිබේ.
අනාගතයේදී ඉතිහාසය මෙම ආයතනවලින් අසනුයේ ඔවුන් දැනුවත්ව හෝ නොදැනුවත්ව හානියට සහය දුන්නේද යන්න නොවේ; අවදානම පැහැදිලිව පෙනෙන්නට තිබියදී ඔවුන් කළේ කුමක්ද යන්නයි. අර්ථවත් මානව හිමිකම් ආරක්ෂණ ක්රමවේදයන් ක්රියාත්මක නොකර අන්ධ ලෙස අරමුදල්, උපදෙස් සහ නීත්යානුකූලභාවය ලබා දෙන ජාත්යන්තර ආයතන, හුදු නිරීක්ෂකයින් ලෙස නොව, මෙම මර්දනකාරී ඩිජිටල් පැනොප්ටිකෝනයේ සහ දරුණු නීති රාමුවේ ‘සම-නිර්මාණකරුවන්’ (Co-architects) ලෙස ඉතිහාසයට එක් වනු ඇත.
(සටහන: ආචාර්ය සංජන හත්තොටුව විසින් ඉංග්රීසි භාෂාවෙන් සිදුකරන ලද මෙම කතාව, කෘත්රිම බුද්ධිය භාවිත කරමින් සිංහල භාෂාවට අනුවර්තනය කර පසුව සංස්කරණය කර ඇත. මෙම සිංහල අනුවර්තනය කියවීමේදී යම් අපහසුතාවයක් වන්නේ නම් කරුණාකර මුල් ඉංග්රීසි අදහස වෙත පිවිසෙන මෙන් ඉල්ලා සිටිමු.)


